Domain ellr.de kaufen?
Wir ziehen mit dem Projekt
ellr.de um.
Sind Sie am Kauf der Domain
ellr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ellr.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Brunnen Collegeblock »Student Vokabeln« A4 liniert mit Teilungslinie gelbCollegeblock »Student Vokabeln« A4 liniert mit Teilungslinie, Format: A4, Besonderheiten: mit Teilungslinie, Lineatur: liniert, Rand: ohne Rand, Register: ohne Register, Anzahl der Blätter pro Block: 50 Blatt, Ausführung: A4 liniert, ohne Rand, Inhalt pro Block: 50 Blatt, 4-fach Lochung, Ausstattung: Mikroperforation, mit Ausreißhilfe, Spiralbindung, Papier: 90g/qm, Grammatur: 90 g/m2, Farbe: gelb-metallic, Ausführung der Bindung: Spiralbindung, Lochung: 4-fach Lochung, Typbezeichnung der Perforation: Microperforation, Papierprodukte/Blöcke & Hefte/Collegeblöcke3,08 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
MIDLAND Albrecht BPA 400 KommunikationProduktbeschreibung : Albrecht BPA 400 - HeadsetProdukttyp : Headset - Bluetooth - kabellosKopfhörer-Formfaktor : Am Helm angebrachtAnschlusstechnik : KabellosDrahtlose Technologie : BluetoothBluetooth-Version : Bluetooth 4.0Soundmodus : StereoMikrofon : MikrofonbaumIntelligenter Assistent : Siri, Google Assistant67,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie lernt ihr eure Vokabeln in Fremdsprachen?
Als KI habe ich keine persönlichen Lernmethoden, aber es gibt verschiedene Ansätze, um Vokabeln in Fremdsprachen zu lernen. Einige Menschen nutzen Karteikarten, um die Vokabeln zu wiederholen, andere verwenden Apps oder Online-Plattformen, die beim Lernen helfen. Wieder andere bevorzugen das Lesen von Büchern oder das Ansehen von Filmen in der Fremdsprache, um den Wortschatz zu erweitern. Es ist wichtig, eine Methode zu finden, die für einen selbst am effektivsten ist. **
Wie kann die Aussprache von Fremdsprachen verbessert werden?
Die Aussprache von Fremdsprachen kann verbessert werden, indem man regelmäßig mit Muttersprachlern spricht, Hörübungen macht und sich anhört, wie Wörter korrekt ausgesprochen werden. Zudem ist es hilfreich, sich bewusst mit der Phonologie der Zielsprache auseinanderzusetzen und gezielt an der Aussprache zu arbeiten. Es kann auch nützlich sein, sich professionelle Unterstützung durch einen Sprachlehrer oder Sprachkurs zu holen. **
Wie lautet die Aussprache von englischen Vokabeln?
Die Aussprache von englischen Vokabeln kann je nach Wort variieren. Es gibt jedoch allgemeine Ausspracheregeln im Englischen, die helfen können, die korrekte Aussprache zu erlernen. Es ist ratsam, sich anhand von Lautschrift oder Audioaufnahmen mit der Aussprache vertraut zu machen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Brunnen Collegeblock »Student Vokabeln« A4 liniert mit Teilungslinie gelbCollegeblock »Student Vokabeln« A4 liniert mit Teilungslinie, Format: A4, Besonderheiten: mit Teilungslinie, Lineatur: liniert, Rand: ohne Rand, Register: ohne Register, Anzahl der Blätter pro Block: 50 Blatt, Ausführung: A4 liniert, ohne Rand, Inhalt pro Block: 50 Blatt, 4-fach Lochung, Ausstattung: Mikroperforation, mit Ausreißhilfe, Spiralbindung, Papier: 90g/qm, Grammatur: 90 g/m2, Farbe: gelb-metallic, Ausführung der Bindung: Spiralbindung, Lochung: 4-fach Lochung, Typbezeichnung der Perforation: Microperforation, Papierprodukte/Blöcke & Hefte/Collegeblöcke3,08 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
MIDLAND Albrecht BPA 400 KommunikationProduktbeschreibung : Albrecht BPA 400 - HeadsetProdukttyp : Headset - Bluetooth - kabellosKopfhörer-Formfaktor : Am Helm angebrachtAnschlusstechnik : KabellosDrahtlose Technologie : BluetoothBluetooth-Version : Bluetooth 4.0Soundmodus : StereoMikrofon : MikrofonbaumIntelligenter Assistent : Siri, Google Assistant67,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
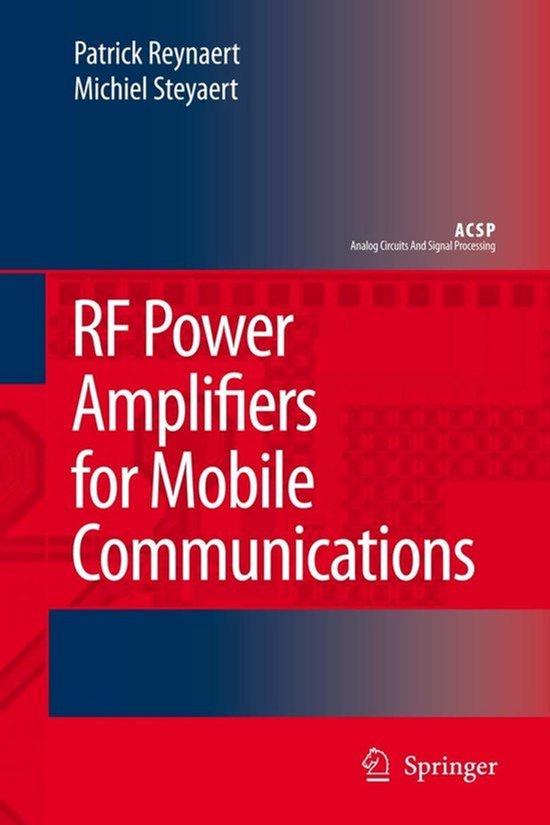
HF-Leistungsverstärker für mobile KommunikationRF-Leistungsverstärker für die mobile Kommunikation passen in den Trend hin zu vollständig integrierten CMOS-Transceivern. Das Buch behandelt sowohl die Entwicklung von Leistungsverstärkern mit hoher Effizienz als auch mit hoher Linearität in CMOS-Schaltungen mit niedriger Betriebsspannung und legt großen Wert auf Theorie, Design und Implementierung. Das Buch ist als Designhandbuch für alle konzipiert, die aktiv an der Entwicklung von drahtlosen CMOS-Transceivern beteiligt sind. RF-Leistungsverstärker für die mobile Kommunikation beginnt mit der grundlegenden Theorie der Leistungsverstärkung aus der Perspektive der CMOS-Integration. Das Design von Schalt-RF-Leistungsverstärkern in CMOS wird untersucht, und das Design von CMOS-Leistungsverstärkern mit niedriger Betriebsspannung und paralleler Verstärkung wird diskutiert. Die Kombination von Effizienz und Linearität ist eine der wichtigsten Herausforderungen bei der Entwicklung von CMOS-Leistungsverstärkern für drahtlose und mobile Kommu470,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
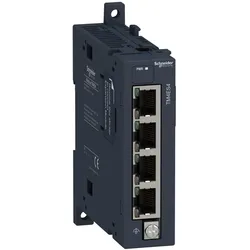
Schneider Electric Kommunikation TM4 Modul TM4ES4Anzahl der HW-Schnittstellen Industrial Ethernet=4Mit optischer Schnittstelle=neinUnterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=jaUnterstützt Protokoll für PROFIBUS=neinUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=jaUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für INTERBUS-Safety=neinUnterstüt...133,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie lernt ihr eure Vokabeln in Fremdsprachen?
Als KI habe ich keine persönlichen Lernmethoden, aber es gibt verschiedene Ansätze, um Vokabeln in Fremdsprachen zu lernen. Einige Menschen nutzen Karteikarten, um die Vokabeln zu wiederholen, andere verwenden Apps oder Online-Plattformen, die beim Lernen helfen. Wieder andere bevorzugen das Lesen von Büchern oder das Ansehen von Filmen in der Fremdsprache, um den Wortschatz zu erweitern. Es ist wichtig, eine Methode zu finden, die für einen selbst am effektivsten ist. **
-
Wie kann die Aussprache von Fremdsprachen verbessert werden?
Die Aussprache von Fremdsprachen kann verbessert werden, indem man regelmäßig mit Muttersprachlern spricht, Hörübungen macht und sich anhört, wie Wörter korrekt ausgesprochen werden. Zudem ist es hilfreich, sich bewusst mit der Phonologie der Zielsprache auseinanderzusetzen und gezielt an der Aussprache zu arbeiten. Es kann auch nützlich sein, sich professionelle Unterstützung durch einen Sprachlehrer oder Sprachkurs zu holen. **
-
Wie lautet die Aussprache von englischen Vokabeln?
Die Aussprache von englischen Vokabeln kann je nach Wort variieren. Es gibt jedoch allgemeine Ausspracheregeln im Englischen, die helfen können, die korrekte Aussprache zu erlernen. Es ist ratsam, sich anhand von Lautschrift oder Audioaufnahmen mit der Aussprache vertraut zu machen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.